AWS DevOps Agentとは?
AWS DevOps Agentは、AWSが提供する運用向けのAIエージェントです。AWSはDevOpsAgentのことを「いつでも対応できる運用チームの一員」と言っています。2025年12月のre:Invent 2025でプレビューとして発表され、2026年3月31日に一般提供(GA)が始まりました。東京リージョンでも使えます。
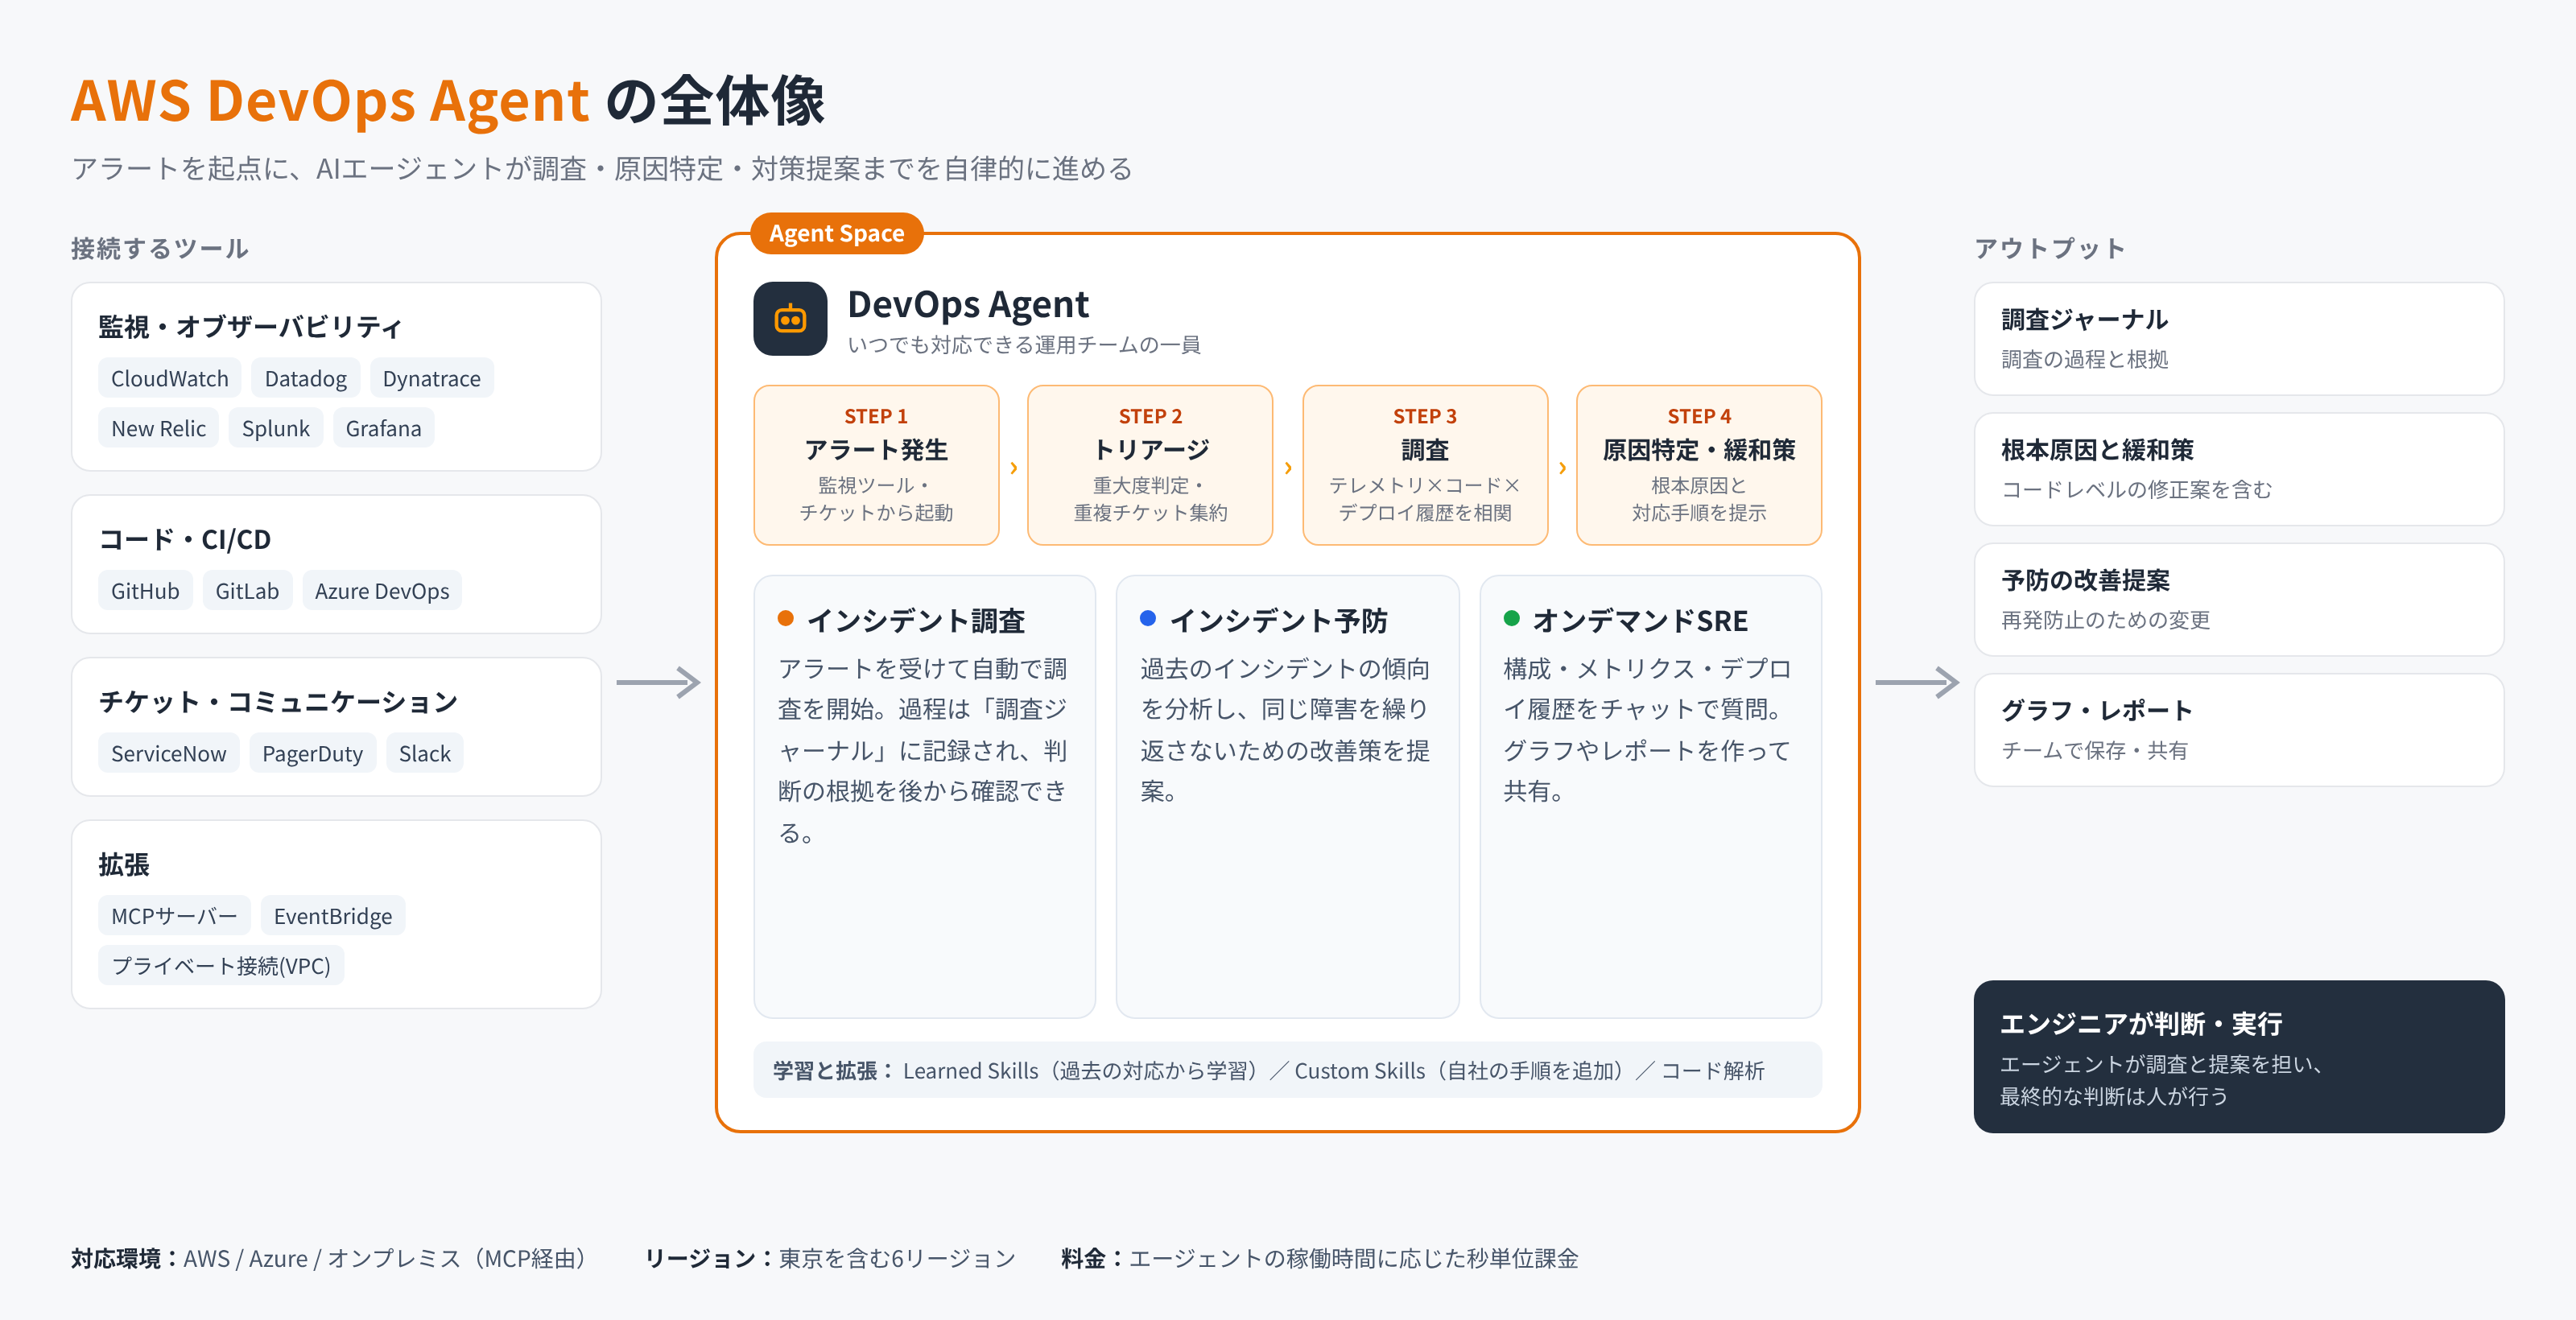
これまでの監視ツールは、問題を見つけて知らせるところまでが中心でした。DevOps Agentはそこから一歩進んで、アラートを受けると自分で調査を始め、原因の特定や対応策の提案まで進めます。夜中にアラートで起こされたエンジニアがダッシュボードやログ、デプロイ履歴を一つずつ見て回る作業を、エージェントが代わりに引き受けるイメージです。
主な機能
1. インシデント調査
アラートが発生すると自動で調査を始めます。メトリクスやログなどのテレメトリ、ソースコード、デプロイ履歴を突き合わせて根本原因を絞り込みます。調査の過程は「調査ジャーナル」に記録されるので、エージェントが何を根拠にその結論に至ったのかを人が後から確認できます。
2. インシデントの予防
過去のインシデントの傾向を分析して、同じ障害が再発しないための改善策を提案します。起きた障害に対応するだけでなく、障害を起こしにくい環境づくりも支援します。
3. オンデマンドのSREタスク
チャット形式で、アーキテクチャ、メトリクス、アラーム、デプロイ履歴について質問できます。グラフやレポートを作って保存し、チームで共有することもできます。
仕組みと連携先
使い始めるには、AWSマネジメントコンソールで「Agent Space」を作り、そこに自分たちが使っているツールを接続します。主な連携先は次のとおりです。
- 監視・オブザーバビリティ:Amazon CloudWatch、Datadog、Dynatrace、New Relic、Splunk、Grafana(MCP経由)
- コード・CI/CD:GitHub、GitLab、Azure DevOps
- チケット管理・コミュニケーション:ServiceNow、PagerDuty、Slack
AWSに加えてAzureやオンプレミス環境のアプリケーションも調査可能でほかにも以下のような機能が存在しています。
- 重複チケットをまとめるトリアージエージェント
- チームの過去の対応から学ぶ「Learned Skills」と、独自の手順を追加できる「Custom Skills」
- リポジトリを読み込んでコードレベルの修正を提案するコードインデックス
- VPC内のサービスへのプライベート接続
さっそくやってみる
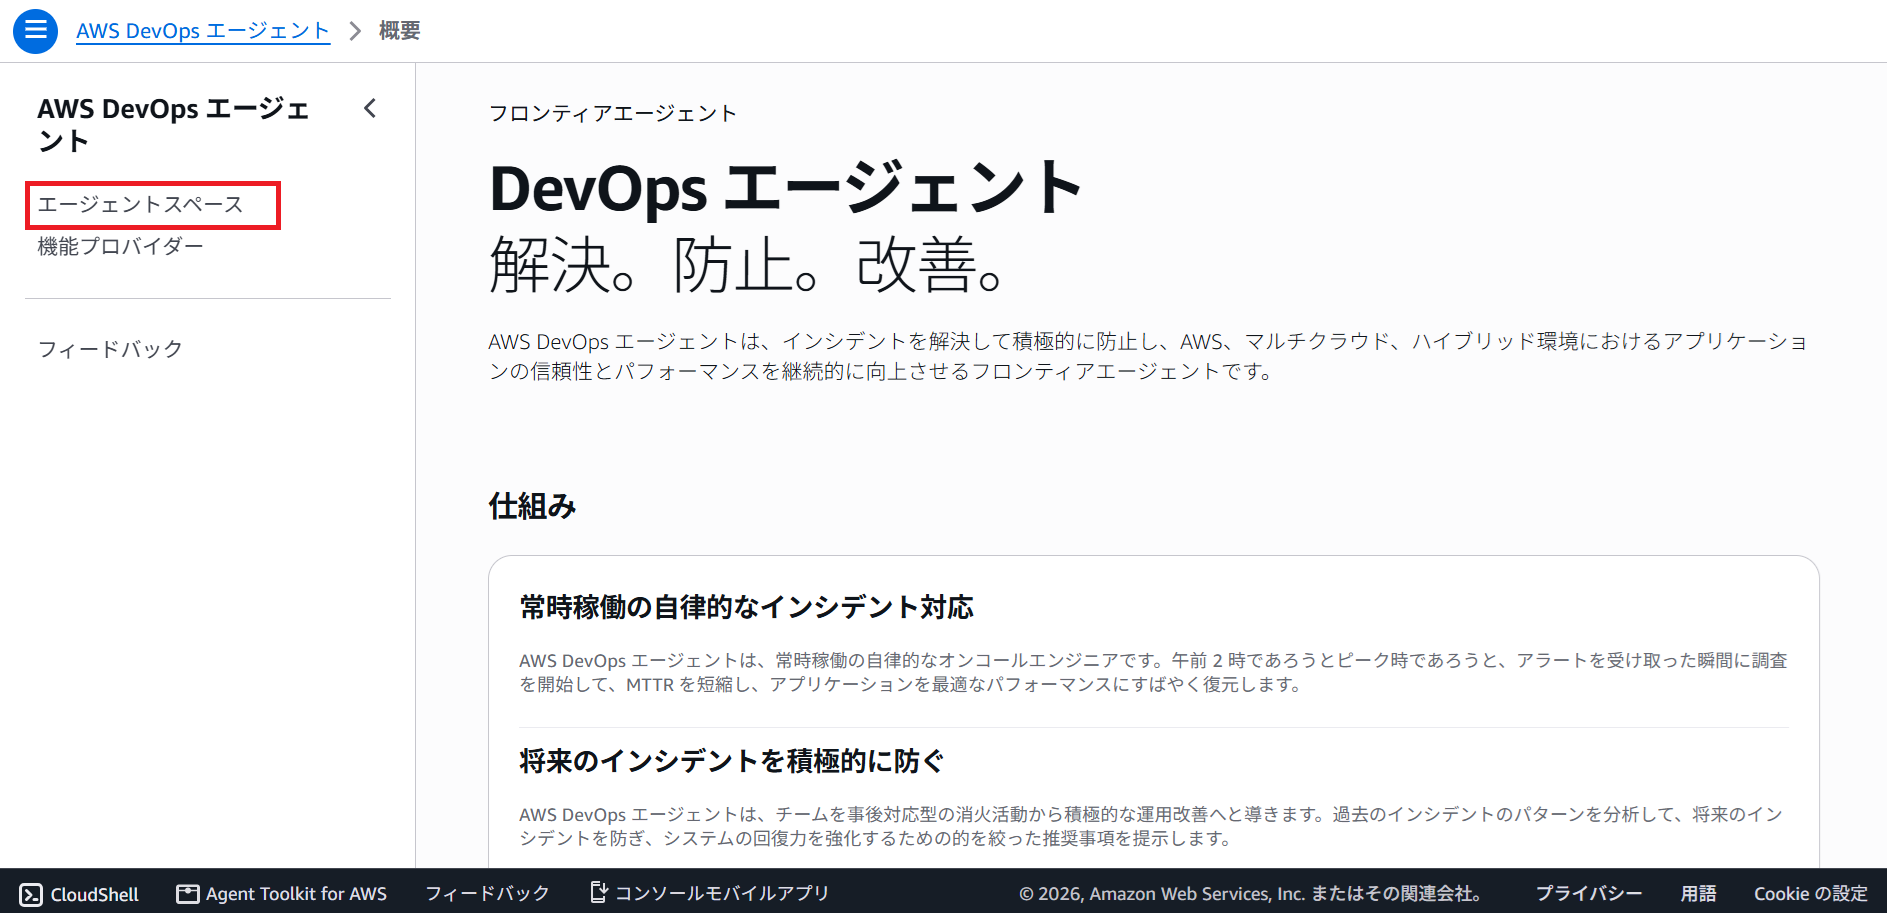
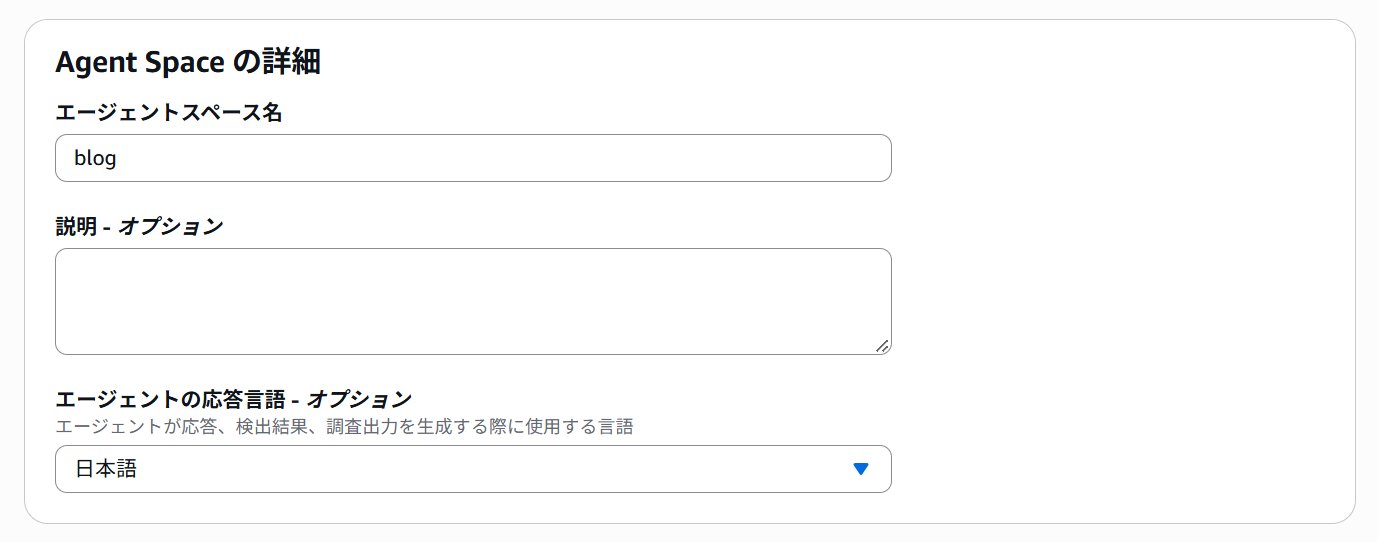
まず最初に エージェントスペース を作成します
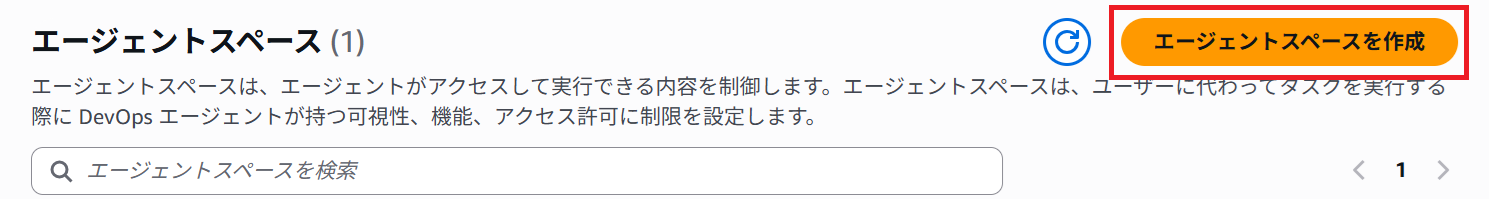
適当名前を付け言語を日本語に設定します。
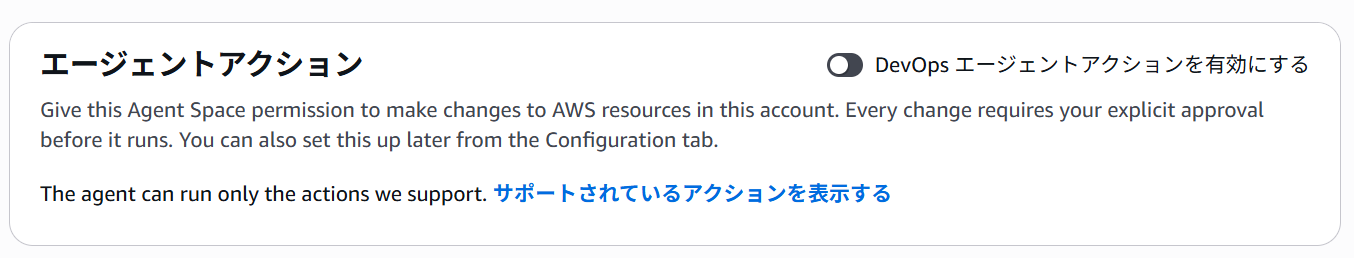
以下の エージェントアクションを有効化するとDevOps Agentが自動で異常を検知したときにリソースが修復されます。オフにした場合は分析結果を受けて運用に携わるエンジニアがAWS環境を修復すことになります。皆さんの運用環境に応じて使い分けてください。
あとはデフォルトのまま 作成 をクリックします。
作成された後しばらく待つと様々なAWS内部のデータが分析され始めます。以下のテレメトリを追加するとさらに分析対象データを増やすことができます。
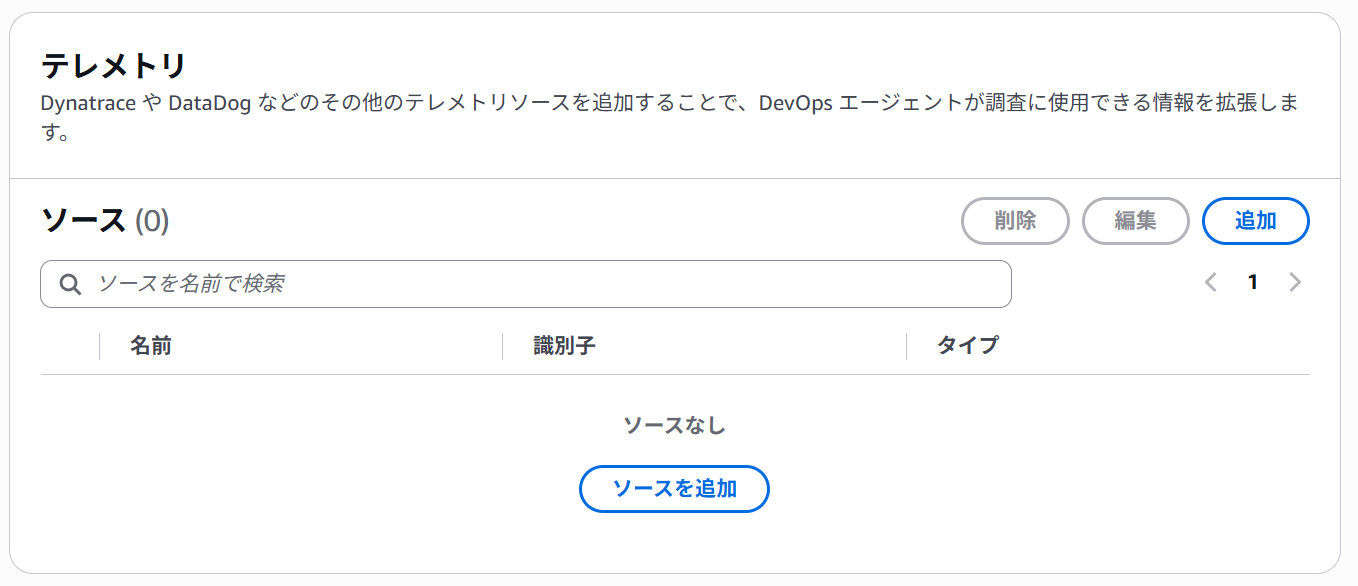
- Azure Cloud
- Azure DevOps
- GitHub
- GitLab
- Dynatrace
- Datadog
- Grafana
- New Relic
- Splunk
- MCP Server
- Teams
- PagerDuty
- ServiceNow
- Slack
- AI Agent (A2A)
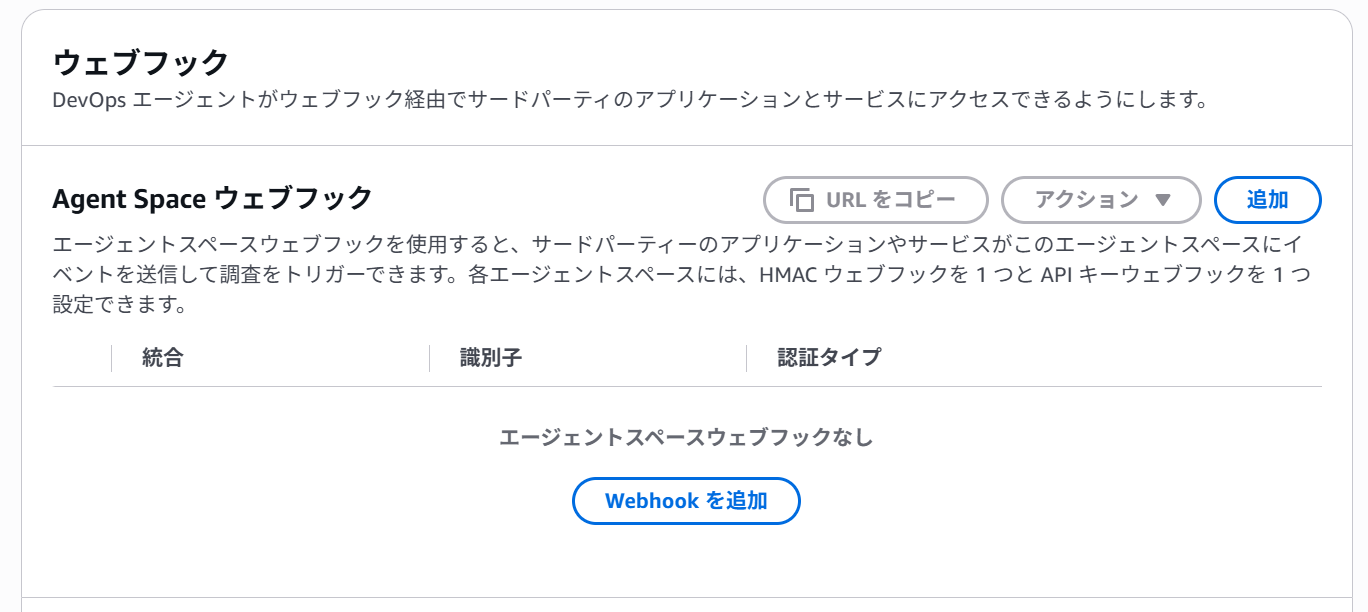
が登録できます。また上記リストにないものはウェブフック経由でDevOps Agentに指示を出すことも可能です。
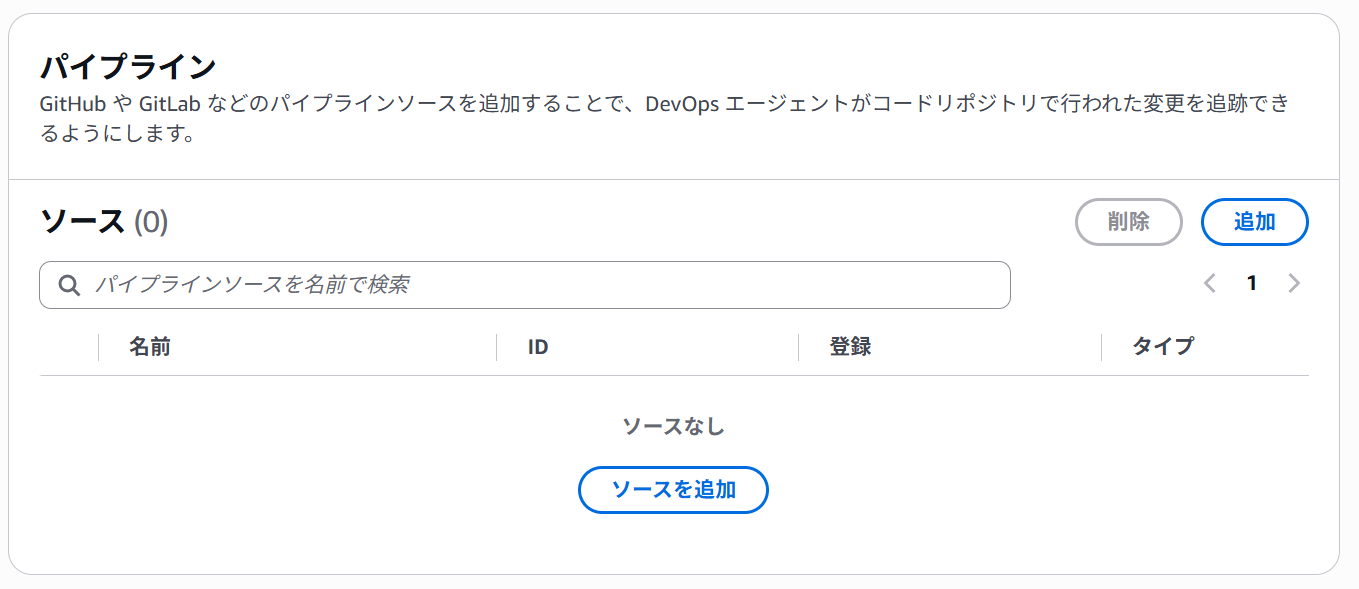
以下のパイプラインでレポジトリを追加しておくとソースコードの変更などをトラックすることができ、異常を検知した際の原因探索に役立てることができます。
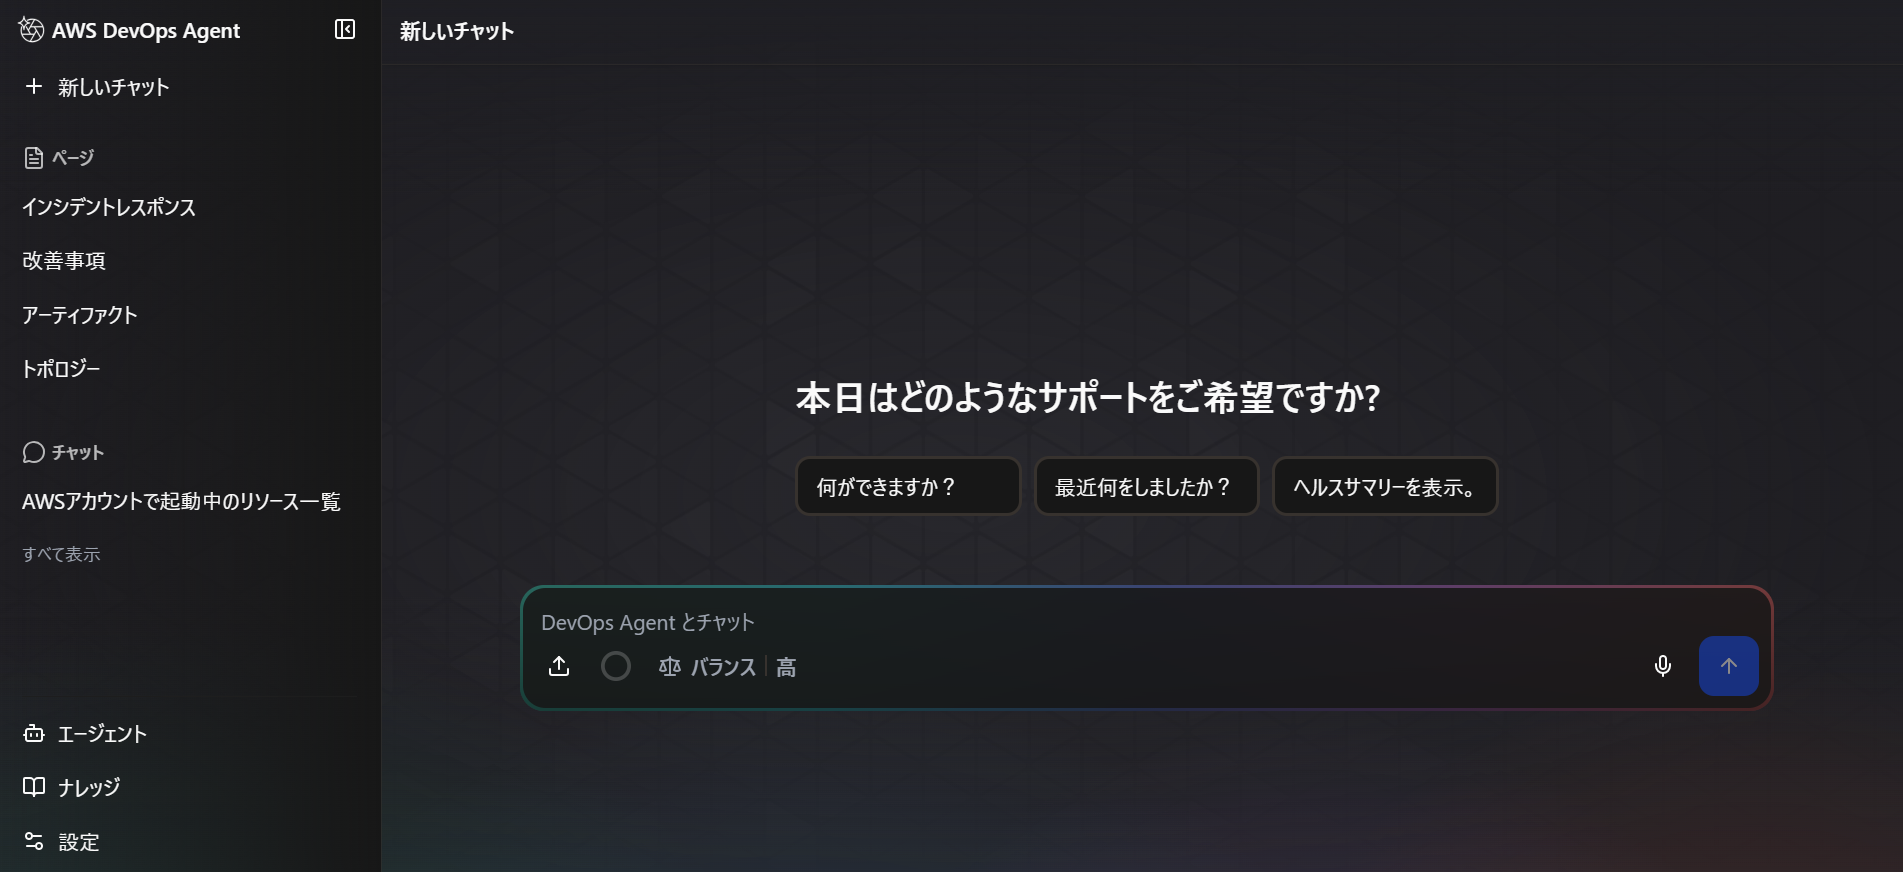
ではコンソールを起動してみます。

AWS環境における様々な調査が対話型で行えるようになっています。
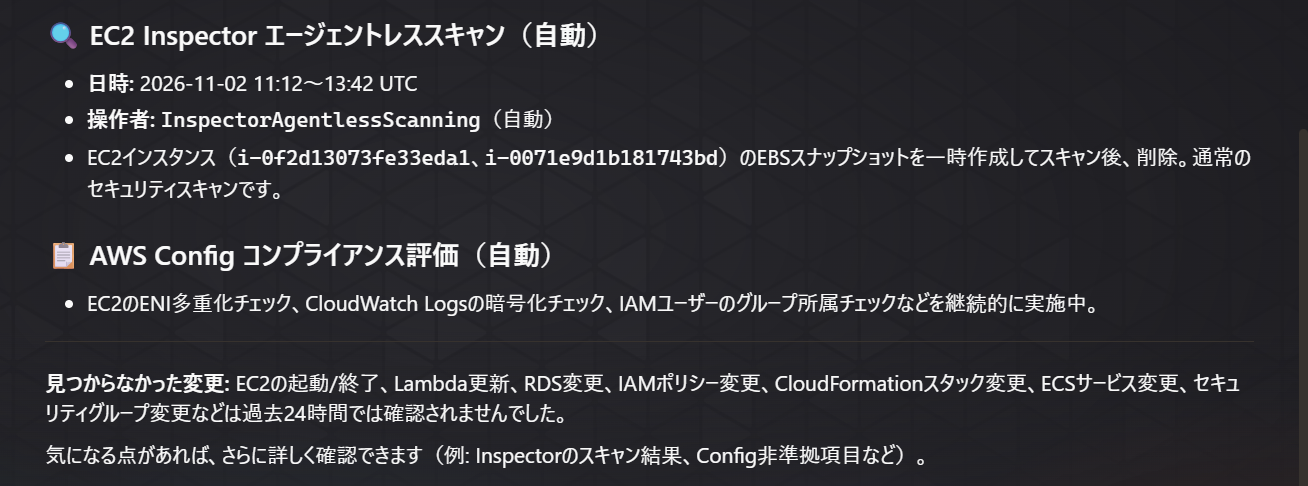
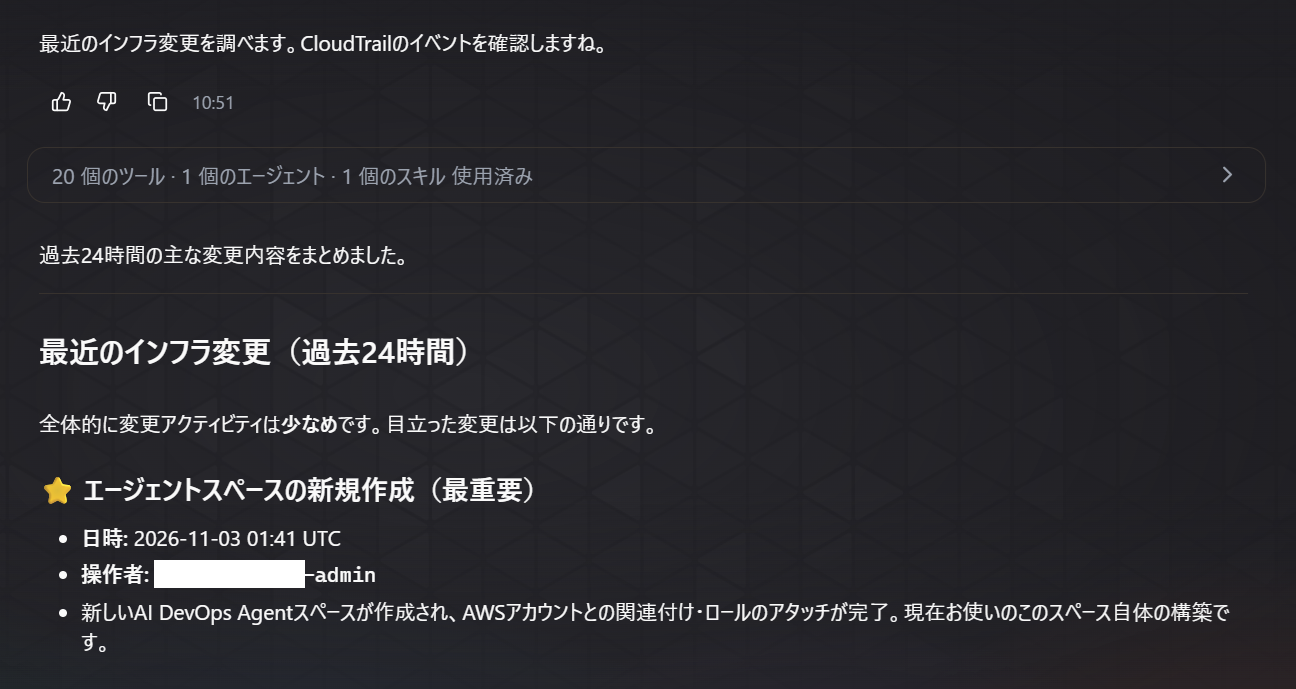
例えば 最近の変更は? と尋ねるとCloudTrailログ分析などを行い以下のような回答が行われます。
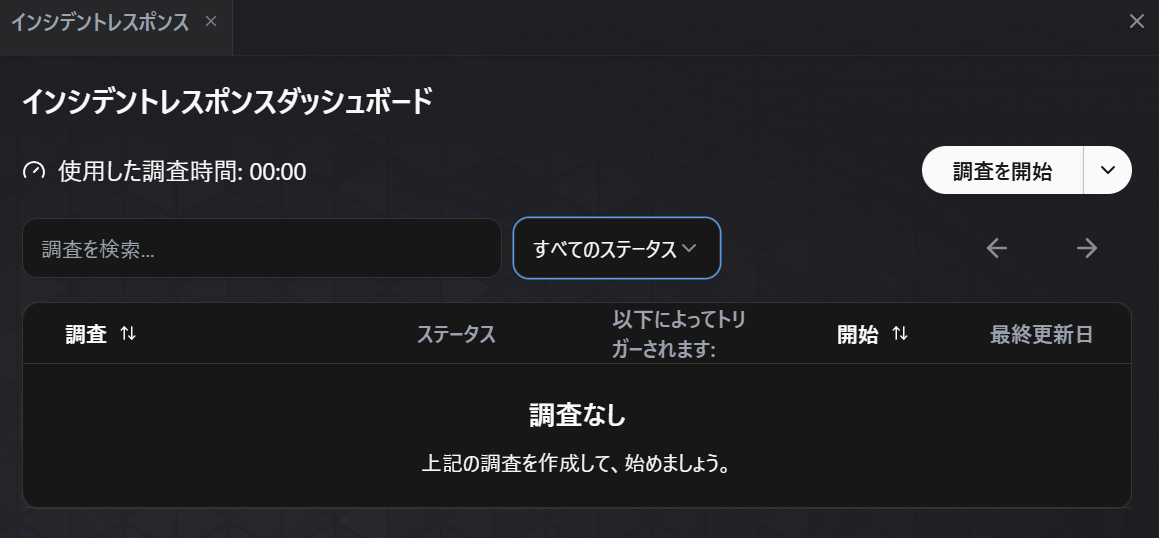
CloudWatch Alarmや何かの異常を環境で検知したときには インシデントレスポンスを使います。
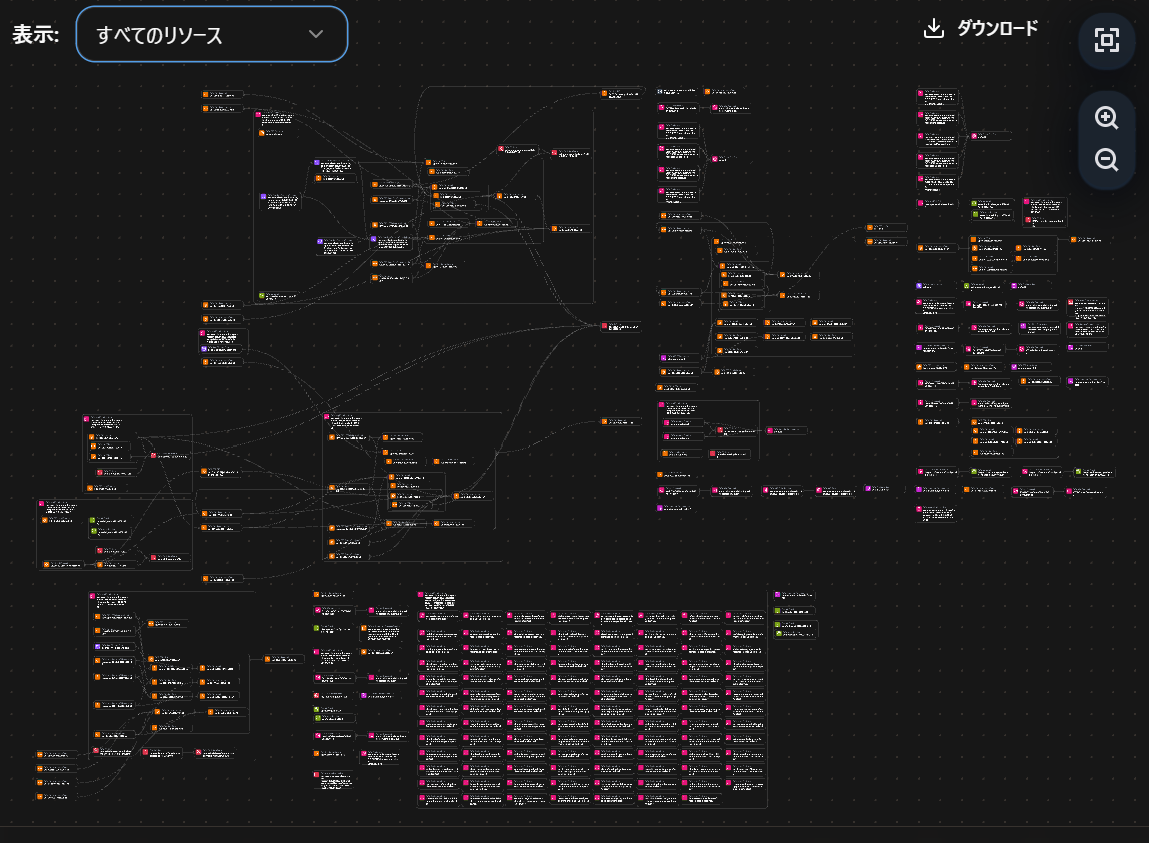
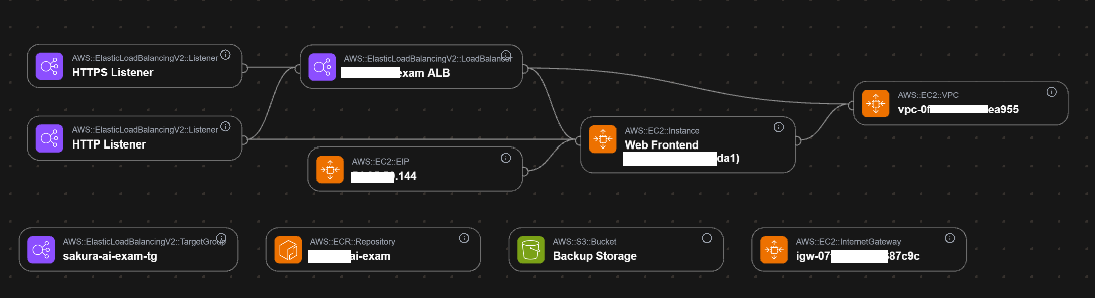
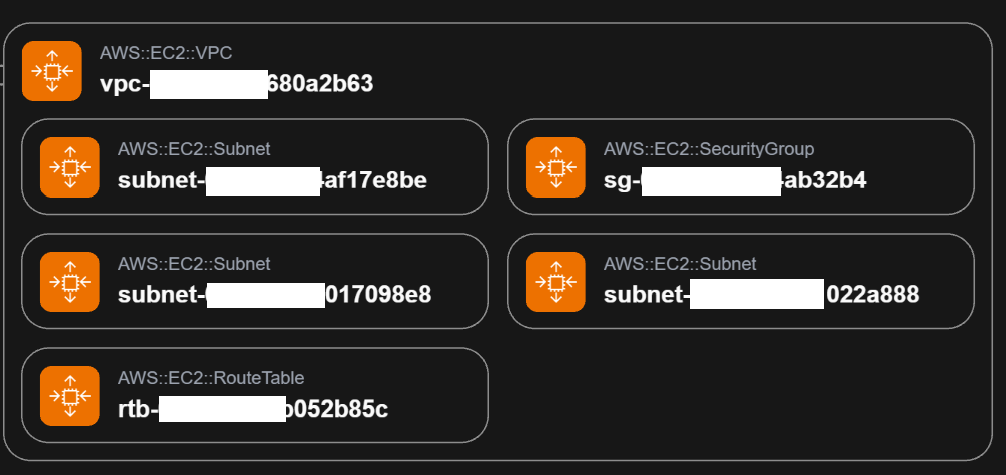
トポロジでは以下のようにアプリケーション毎に構成図が自動で描画され問題解析に役立ちます。